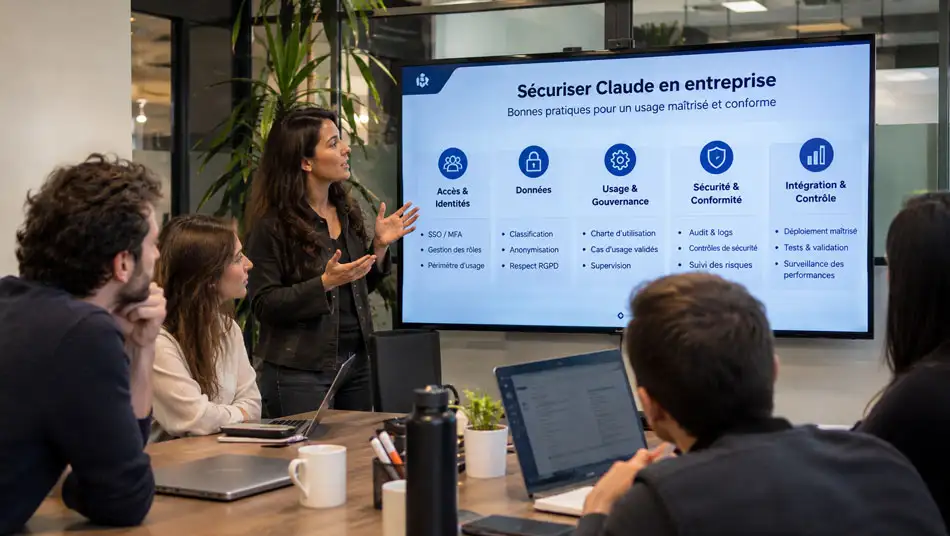
Avec Claude Code, les agents IA et les serveurs MCP, l’utilisation de Claude en entreprise dépasse désormais la simple génération de texte ou l’analyse de documents. Les équipes peuvent lui donner accès à des bases de code, connecter leurs outils métiers, interroger des API ou automatiser des processus. Mais plus Claude dispose de capacités d’action, plus les questions de sécurité des données, de confidentialité et de contrôle des accès deviennent importantes.
Une permission trop large, une injection de prompt ou une intégration mal configurée peuvent suffire à exposer des informations sensibles. Anthropic propose plusieurs mécanismes de protection, notamment le sandboxing de Claude Code et l’analyse de vulnérabilités avec Claude Security. Encore faut-il comprendre leurs limites et savoir les configurer.
Alors, Claude est-il suffisamment sécurisé pour un usage professionnel ? Quelles garanties Anthropic apporte-t-il sur le traitement des données ? Quels risques faut-il anticiper et comment sécuriser ses intégrations ? Nous allons examiner ces questions avec une approche technique, en nous appuyant sur les fonctionnalités disponibles, des incidents documentés et des retours d’expérience issus de projets IA en production.
Claude est-il suffisamment sécurisé pour une utilisation en entreprise ?
Claude propose des mécanismes de sécurité adaptés aux usages professionnels, à condition de choisir l’environnement approprié et de configurer les protections nécessaires. Les garanties d’Anthropic constituent une première couche de sécurité, mais elles ne couvrent pas automatiquement tous les risques liés à son intégration dans un système d’information.
Sur le plan technique, Anthropic s’appuie notamment sur le chiffrement des données au repos et en transit, des contrôles d’accès et des audits de sécurité. L’entreprise dispose également de certifications et attestations, dont SOC 2 Type II, ISO 27001 et ISO 42001. Leurs périmètres sont consultables dans son Trust Center.
Pour les organisations, Claude Enterprise propose des fonctionnalités d’administration centralisée : authentification unique (SSO), gestion automatisée des identités via SCIM, rôles administrateurs et journaux d’audit. Ces dispositifs permettent de mieux contrôler l’utilisation de Claude par les collaborateurs.
Mais d’un point de vue architectural, intégrer un agent Claude revient surtout à introduire un nouvel acteur dans le système d’information. Contrairement à une application traditionnelle qui suit des opérations définies à l’avance, un agent peut interpréter une demande et sélectionner les outils nécessaires pour y répondre. Il faut donc s’intéresser autant à ses capacités qu’aux limites qu’on lui impose.
Cette distinction est particulièrement importante entre les solutions de l’écosystème Anthropic :
| Solution | Utilisation principale | Principaux enjeux de sécurité |
|---|---|---|
| Claude | Conversations, analyse de documents et assistance aux équipes métiers | Confidentialité des données, protection des fichiers, gestion des comptes |
| Claude Code | Exploration et modification du code source, exécution de commandes et automatisation du développement | Permissions, sandboxing, secrets, accès réseau et serveurs MCP |
| Claude Security | Analyse des bases de code, détection de vulnérabilités et proposition de correctifs | Fiabilité des analyses, protection des dépôts et validation des corrections |
Un collaborateur qui demande à Claude de synthétiser un document n’expose pas les mêmes ressources qu’un développeur qui autorise Claude Code à exécuter des commandes Bash ou à modifier des fichiers.
La bonne question n’est donc pas simplement de savoir si Claude est sécurisé, mais ce qu’on l’autorise à faire dans un environnement donné. Et cela commence par comprendre comment les données de l’entreprise sont traitées.
Comment Claude protège-t-il les données des entreprises ?
La sécurité des données avec Claude repose sur plusieurs paramètres distincts : les informations transmises au modèle, leur utilisation pour l’entraînement, leur durée de conservation et leur localisation. Ces éléments dépendent de l’offre choisie et des services connectés.
Dans une conversation classique, Claude peut traiter des prompts, des documents et des fichiers partagés par l’utilisateur. Avec Claude Code ou un agent connecté au SI, les échanges peuvent inclure du code source, des résultats de commandes ou des données récupérées via des API et serveurs MCP. Même lorsque certaines opérations sont exécutées localement, les informations nécessaires au modèle sont généralement transmises à une infrastructure distante.
Concernant l’entraînement, Anthropic n’utilise pas par défaut les entrées et sorties de ses offres commerciales pour entraîner ses modèles. Cette politique s’applique notamment à Claude Team, Claude Enterprise et à l’API Anthropic, sauf consentement explicite ou transmission volontaire de certains retours utilisateurs.
Il faut toutefois distinguer cette politique des règles de conservation.
| Solution | Conservation et utilisation des données |
|---|---|
| Claude Team | Pas d’entraînement par défaut. Conservation des conversations et fichiers pour assurer le fonctionnement du service, selon les conditions applicables |
| Claude Enterprise | Pas d’entraînement par défaut. Politiques de rétention personnalisables, avec un minimum de 30 jours pour les contenus concernés |
| API Anthropic | Pas d’entraînement par défaut. Suppression standard des entrées et sorties sous 30 jours, sauf exceptions ou accords spécifiques, notamment de Zero Data Retention |
Source : Anthropic Privacy Center. Les règles exactes peuvent varier selon les fonctionnalités et les contrats.
L’hébergement constitue un autre sujet. Claude peut être utilisé via les services d’Anthropic, mais également sur des plateformes comme Amazon Bedrock, Google Cloud ou Microsoft Foundry. Les conditions de localisation des traitements et de stockage dépendent alors de l’architecture retenue. Une région d’inférence ne garantit pas nécessairement que toutes les données y sont conservées.
Sur le plan réglementaire, Claude peut être intégré dans une démarche conforme au RGPD, à condition que l’entreprise respecte ses propres obligations : encadrement contractuel, transferts internationaux, limitation des données traitées et respect des durées de conservation.
Dans nos projets Data & IA, nous privilégions donc la minimisation et l’anonymisation des informations personnelles ou confidentielles avant leur transmission au modèle, lorsque le cas d’usage le permet. La pseudonymisation peut également limiter l’exposition, sans faire disparaître les obligations RGPD.
Une précaution supplémentaire concerne les outils qui entourent le modèle. Nous utilisons notamment Langfuse pour observer les appels aux outils, les exécutions des agents et les résultats obtenus. Ce tracing permet de comprendre pourquoi une conversation ou un workflow a échoué, mais il peut également enregistrer des informations sensibles si les données ne sont pas correctement filtrées.
Autrement dit, protéger les échanges avec Anthropic ne suffit pas : les logs, les connecteurs et les services intermédiaires doivent bénéficier du même niveau d’attention.
Et même lorsque cette chaîne de traitement est correctement encadrée, d’autres risques restent possibles, notamment lorsqu’un compte est compromis ou qu’un agent reçoit des instructions malveillantes.
Quels sont les principaux risques de sécurité liés à Claude en entreprise ?
Les risques liés à Claude dépendent fortement de son utilisation. Un assistant conversationnel, un agent connecté à une base de données et une session Claude Code disposent de capacités différentes, mais peuvent tous devenir des points d’entrée vers des informations sensibles.
Plusieurs incidents récents montrent que les menaces concernent autant les comptes utilisateurs que les intégrations, les permissions et l’exécution de code.
Fuites de données confidentielles et Shadow AI
Le premier risque reste la divulgation d’informations sensibles. Un collaborateur peut partager des données clients, un document stratégique ou du code source dans Claude sans vérifier si leur transmission est autorisée.
Ce problème est particulièrement présent avec le Shadow AI (ou IA fantôme), lorsque les collaborateurs utilisent des comptes personnels ou des outils non approuvés par leur entreprise. La DSI ne dispose alors pas nécessairement de visibilité sur les données transmises, les historiques de conversation ou les services connectés.
Le risque concerne aussi les fichiers générés et les traces d’exécution. Une information confidentielle peut être correctement protégée dans sa base de données d’origine, puis se retrouver exposée dans une conversation ou un journal applicatif mal configuré.
Vols de sessions et compromission des comptes Claude
En septembre 2026, ZDNet rapportait des campagnes de vols de sessions visant des utilisateurs de Claude.
Des infostealers comme Vidar, LummaC2, StealC ou RedLine peuvent récupérer des cookies de session sur un poste compromis. Ces informations permettent potentiellement à un attaquant de réutiliser une session déjà authentifiée, sans avoir à franchir une nouvelle fois la double authentification (2FA).
Dans un environnement professionnel, un compte compromis pourrait donner accès à des conversations, des fichiers ou des intégrations contenant des informations internes. L’article ne confirme toutefois pas que ces campagnes aient effectivement permis d’exfiltrer des données issues des conversations ou des connecteurs.
Cet exemple rappelle une limite importante : la double authentification protège la connexion initiale, mais ne suffit pas à elle seule contre le vol d’une session active. La sécurité du poste de travail, la gestion des sessions et la révocation rapide des accès restent nécessaires.
Injection de prompt et détournement des agents IA
Une injection de prompt (prompt injection) consiste à placer des instructions malveillantes dans un contenu que Claude doit analyser : fichier, page web, dépôt GitHub ou réponse d’un outil externe.
Prenons un agent Claude Code chargé d’explorer un projet. Un fichier peut contenir des instructions destinées à lui faire exécuter une commande Bash ou transmettre des données vers une adresse externe. Si l’agent interprète ces instructions comme légitimes, il risque de sortir du cadre de la demande initiale.
Le danger augmente lorsqu’un agent dispose d’une autonomie suffisante pour enchaîner des actions sans approbation humaine.
Lors de notre table ronde consacrée à l’IA dans les projets, un intervenant expliquait avoir utilisé un second modèle pour analyser les prompts entrants et détecter d’éventuelles tentatives d’injection. Cette approche peut identifier certains comportements suspects, mais elle reste contournable. Une formulation malveillante qui échappe au filtre peut toujours atteindre l’agent.
Pour évaluer ces protections, les équipes peuvent utiliser des outils de red teaming comme Promptfoo afin de simuler des injections de prompt, des tentatives d’accès non autorisé ou des comportements inattendus. Ces évaluations demandent un véritable travail de configuration et d’analyse : réussir plusieurs tests ne prouve pas que l’agent résistera à toutes les attaques.
La meilleure approche consiste donc à combiner ces tests avec des restrictions techniques indépendantes du modèle. Même si Claude interprète mal une instruction, il ne doit pas pouvoir effectuer une opération que le système n’autorise pas.
Permissions excessives et intégrations MCP non sécurisées
Les serveurs MCP (Model Context Protocol) permettent aux agents d’interagir avec des API, des bases de données, des applications métiers ou des services cloud. Ces intégrations augmentent leurs capacités, mais également la surface d’attaque du SI.
Le principal problème apparaît lorsque l’agent dispose de permissions plus larges que celles de l’utilisateur à l’origine de la demande.
Un exemple présenté lors de notre table ronde illustre ce risque. Sur une application connectant Gemini à Snowflake via MCP, un agent avait initialement pu consulter des tables auxquelles l’utilisateur ne devait pas avoir accès. Le problème a été corrigé en faisant hériter l’agent des droits de l’utilisateur directement au niveau de la plateforme de données.
Même si ce retour d’expérience concerne Gemini, le principe reste applicable à Claude : un agent ne doit pas pouvoir consulter ou modifier une ressource à laquelle son utilisateur n’est pas autorisé à accéder.
Une règle inscrite dans un prompt ne suffit pas à garantir ce comportement. Les restrictions doivent être appliquées par les mécanismes d’authentification et d’autorisation des services concernés.
Vulnérabilités de Claude Code et risques liés aux plugins tiers
Les mécanismes de protection de Claude Code peuvent eux-mêmes présenter des vulnérabilités.
En 2026, une faille dans le sandbox réseau de Claude Code permettait de contourner certaines restrictions grâce à une injection d’octet nul dans une connexion SOCKS5. Cette vulnérabilité pouvait, sous certaines conditions, permettre l’exfiltration d’informations comme des tokens GitHub, des identifiants AWS ou des variables d’environnement.
La faille a été corrigée dans Claude Code 2.1.90, publié le 1er avril 2026. Elle illustre néanmoins pourquoi un sandbox ne doit pas être considéré comme une garantie absolue et pourquoi les mises à jour de sécurité restent importantes.
Les composants tiers constituent une autre source de risque. Une étude publiée en janvier 2026, portant sur 31 132 skills d’agents IA analysés dans deux marketplaces, a identifié :
- 26,1% de skills présentant au moins une vulnérabilité, notamment des risques d’injection de prompt, d’exfiltration de données ou d’élévation de privilèges.
- 5,2% présentant des caractéristiques à haut risque suggérant une intention malveillante, sans que cela signifie que tous aient été formellement identifiés comme malveillants.
Ces chiffres ne concernent pas exclusivement Claude Code, mais montrent les risques associés à des extensions installées sans vérification préalable.
Un skill, un plugin ou un serveur MCP peut embarquer des scripts exécutables, accéder à des ressources sensibles ou introduire des dépendances non maîtrisées. Sa provenance et les permissions qu’il demande doivent donc être examinées avant son intégration à un projet.
Erreurs de génération et actions autonomes non maîtrisées
Enfin, Claude peut produire des résultats incorrects, même lorsque son environnement est correctement sécurisé. Un code généré peut fonctionner en apparence tout en introduisant une vulnérabilité, une régression ou une mauvaise pratique d’architecture.
La qualité des résultats dépend aussi des informations fournies au modèle. Une base documentaire obsolète, des données contradictoires ou un contexte trop volumineux peuvent conduire à des réponses incohérentes. Avant de connecter Claude à une source interne, il est donc important de vérifier la qualité, la pertinence et les droits d’accès des données disponibles.
Le problème devient plus sensible lorsqu’un agent peut exécuter plusieurs actions successives. Une mauvaise interprétation peut se répercuter sur des fichiers modifiés, des commandes exécutées ou des données métiers.
Cela ne signifie pas que chaque opération nécessite une validation manuelle. Dans certains workflows déterministes et limités, une exécution automatique peut être parfaitement pertinente. En revanche, une modification de configuration ou une opération sur un environnement de production justifie des contrôles plus stricts.
Le niveau de supervision doit être proportionnel au risque de l’action, et pas uniquement à la confiance accordée au modèle.
Pour Claude Code, cette approche se traduit concrètement par la configuration des permissions, l’isolation des commandes et la sécurisation des intégrations.
Comment sécuriser Claude Code et ses intégrations en entreprise ?
Sécuriser Claude Code en entreprise consiste avant tout à définir précisément ce qu’il peut lire, modifier et exécuter dans un environnement de développement. Anthropic propose pour cela différents modes de permission, des règles de configuration et un mécanisme de sandboxing.
Ces protections doivent ensuite être intégrées aux pratiques de développement existantes, plutôt que de reposer uniquement sur les instructions données au modèle.
Configurer les permissions et le sandboxing de Claude Code
Le premier principe est celui du moindre privilège : autoriser uniquement les opérations nécessaires à la tâche confiée à Claude Code.
Anthropic propose plusieurs modes de permission qui déterminent le niveau d’autonomie de l’agent.
| Mode | Fonctionnement | Usage recommandé |
|---|---|---|
Plan (plan) | Explore les fichiers et prépare des modifications sans éditer le code source | Analyse, conception, audit |
Manuel (default) | Demande une approbation pour les opérations qui ne sont pas déjà autorisées | Projets sensibles, découverte de Claude Code |
Accept Edits (acceptEdits) | Accepte automatiquement les modifications de fichiers et certaines commandes courantes dans le périmètre autorisé | Développement quotidien encadré |
Auto (auto) | Utilise un classificateur pour évaluer certaines actions avant leur exécution sans solliciter systématiquement l’utilisateur | Tâches autonomes sur un environnement maîtrisé |
Don’t Ask (dontAsk) | Refuse les opérations nécessitant une nouvelle approbation, sauf exceptions explicitement autorisées | Workflows aux permissions strictes |
Bypass Permissions (bypassPermissions) | Supprime la plupart des demandes de permission | Environnements fortement isolés uniquement |
Les comportements dépendent également des règles configurées et des fonctionnalités disponibles. Voir la documentation officielle des permissions Claude Code.
Le choix du mode dépend du contexte. Pour explorer une base de code inconnue, le mode Plan permet d’analyser le projet sans modifier les fichiers. Pour des tâches de développement récurrentes, un mode plus autonome peut être envisagé, à condition que l’environnement soit correctement isolé.
Le mode Auto n’est pas pour autant une garantie contre les actions dangereuses : il ajoute une étape de classification, mais ne remplace pas les restrictions techniques.
Les autorisations peuvent être précisées dans les fichiers settings.json à l’aide des règles allow, ask et deny, qui permettent respectivement d’autoriser, de soumettre à approbation ou de bloquer certaines opérations.
Une équipe peut notamment versionner une configuration commune dans .claude/settings.json et appliquer des paramètres administrés pour imposer des restrictions à l’échelle de l’organisation.
À l’inverse, les instructions présentes dans CLAUDE.md définissent le contexte et les conventions du projet, mais ne constituent pas une barrière de sécurité. Demander à Claude de ne jamais lire un fichier sensible n’est pas équivalent à lui interdire techniquement cet accès.
Le sandboxing de Claude Code complète ces permissions en isolant les commandes exécutées dans le terminal. Lorsqu’il est activé, il permet de limiter leurs accès au système de fichiers et au réseau, notamment en définissant des répertoires ou des domaines autorisés.
Cette protection possède toutefois des limites : les outils de lecture et de modification de fichiers, les hooks et les serveurs MCP locaux ne sont pas automatiquement isolés dans le même sandbox Bash. Certaines ressources peuvent également rester accessibles en lecture selon la configuration.
Pour des projets particulièrement sensibles, un conteneur ou une machine virtuelle dédiée peut donc apporter une isolation supplémentaire.
Sécuriser les API, les serveurs MCP et les accès aux données
Les serveurs MCP facilitent l’intégration de Claude Code avec les outils métiers et techniques : API, CRM, bases de données, plateformes cloud ou dépôts GitHub. Chaque connexion doit cependant être évaluée selon les ressources auxquelles elle donne accès.
Un agent chargé de consulter des informations n’a pas nécessairement besoin de droits d’écriture. De la même manière, une intégration avec un CRM ou un ERP ne devrait pas permettre d’accéder à des données sans rapport avec la tâche demandée.
Comme l’illustre le retour d’expérience Snowflake évoqué précédemment, les permissions doivent être appliquées au niveau des services, idéalement en conservant les droits de l’utilisateur à l’origine de la demande.
Il faut également examiner les fichiers de configuration comme .mcp.json, qui décrivent les serveurs accessibles au projet.
Les clés API, identifiants et tokens d’authentification ne doivent pas être inscrits directement dans des fichiers versionnés. Leur stockage dans un gestionnaire de secrets ou leur injection contrôlée dans l’environnement d’exécution permet de limiter leur exposition.
Enfin, un audit MCP doit porter sur la provenance des composants, leurs dépendances, les outils exposés et les permissions réellement nécessaires. Cette vérification est particulièrement importante lorsqu’un agent combine plusieurs intégrations au cours d’une même session.
Le sujet n’est pas uniquement de sécuriser chaque connecteur séparément, mais aussi de comprendre quelles données peuvent circuler entre les outils et quelles actions peuvent être enchaînées.
Intégrer les contrôles de sécurité aux workflows de développement
Même avec des permissions correctement configurées, le code produit par Claude Code doit respecter les mêmes exigences de sécurité et de maintenabilité que celui développé manuellement.
L’intérêt est d’intégrer Claude dans les processus déjà utilisés par les équipes : branches Git, pull requests, revues de code, tests automatisés et pipelines CI/CD avec Claude Code.
| Contrôle | Objectif |
|---|---|
| Revue de code humaine | Vérifier la logique métier, les modifications et les choix d’architecture |
| Tests automatisés | Détecter les régressions et valider les comportements attendus |
| Analyse statique et scans de dépendances | Identifier les vulnérabilités et dépendances à risque |
| Scan des secrets | Empêcher l’introduction de clés API, tokens ou identifiants dans le dépôt |
| Validation des pull requests | Contrôler les modifications avant leur fusion et leur déploiement |
Avec Claude Code, le rôle du développeur évolue, mais sa responsabilité ne disparaît pas. Il ne suffit pas qu’une fonctionnalité fonctionne : il faut comprendre les modifications proposées, vérifier leur cohérence avec l’architecture existante et anticiper leur maintenance.
Cette revue permet aussi de conserver la connaissance du projet. Accepter systématiquement du code généré sans l’examiner peut accélérer une livraison à court terme, mais compliquer les évolutions suivantes.
Lorsque plusieurs développeurs utilisent Claude Code, des standards de configuration partagés permettent également d’éviter que chaque session applique ses propres conventions. C’est un enjeu important de la formation Claude Code en entreprise : apprendre à exploiter Claude Code, mais aussi à configurer ses permissions, encadrer son autonomie et vérifier ce qu’il produit.
Ces pratiques réduisent les risques introduits pendant le développement. Elles ne permettent toutefois pas de détecter toutes les vulnérabilités déjà présentes dans une application. C’est sur ce périmètre qu’intervient Claude Security, avec une approche d’analyse contextuelle des bases de code.
Comment Claude Security détecte-t-il les vulnérabilités dans le code ?
Claude Security est une capacité d’analyse de sécurité développée par Anthropic pour identifier les vulnérabilités dans les bases de code et proposer des correctifs. Contrairement aux scanners reposant principalement sur des règles prédéfinies, l’outil utilise le raisonnement des modèles Claude pour examiner les interactions entre les fichiers, les composants et les flux de données.
L’objectif est notamment de détecter des failles qui nécessitent de comprendre plusieurs parties d’une application.
Prenons une API qui retourne des informations clients. Une fonction de récupération des données peut sembler correcte lorsqu’elle est analysée isolément. Mais si les droits d’accès ne sont pas correctement vérifiés entre l’authentification de l’utilisateur et l’exécution de la requête, une vulnérabilité peut apparaître. Claude Security cherche à identifier ce type de problème en reconstituant le chemin d’accès aux données et les conditions d’exploitation possibles.
Son fonctionnement repose sur plusieurs capacités complémentaires :
- Analyse approfondie des bases de code : exploration des dépôts, analyse des dépendances entre composants et création d’un modèle de menaces (threat model) pour identifier les surfaces d’attaque.
- Détection et vérification des vulnérabilités : analyse contextuelle des problèmes identifiés, évaluation de leur gravité et vérifications supplémentaires pour réduire les faux positifs.
- Surveillance continue : analyse des nouvelles modifications et suivi des vulnérabilités jusqu’à leur correction.
- Proposition de correctifs : génération de modifications ciblées, notamment avec Claude Code, à soumettre à une revue humaine.
- Intégration aux outils de développement : exploitation des résultats via API, webhooks ou connecteur MCP.
Ces fonctionnalités ont notamment été enrichies lors de la mise à jour du 21 octobre 2026. Claude Security est disponible en bêta publique pour les clients Claude Enterprise, avec des capacités de surveillance continue des dépôts et de suivi des corrections.
Il faut néanmoins distinguer la plateforme Claude Security de son plugin pour Claude Code.
| Solution | Fonctionnement | Usage principal |
|---|---|---|
| Plateforme Claude Security | Analyse des dépôts connectés, surveillance des modifications et suivi centralisé des vulnérabilités | Sécurité applicative à l’échelle d’une organisation |
| Plugin Claude Security pour Claude Code | Analyse d’une base de code, d’une branche ou d’une pull request depuis une session Claude Code, avec génération possible de rapports et de patches | Audit ponctuel et revue de sécurité dans le workflow du développeur |
Le plugin fonctionne avec les permissions et les modèles de la session Claude Code dans laquelle il est exécuté. Il n’ajoute pas de mécanisme d’isolation propre et ne signifie pas que l’ensemble du traitement est réalisé localement.
Autre distinction importante : Claude Security ne remplace pas les outils de cybersécurité traditionnels. Les analyses statiques (SAST), les tests dynamiques (DAST), les scans de dépendances (SCA) et les audits de code conservent leur intérêt.
Claude Security apporte une capacité complémentaire pour examiner les vulnérabilités impliquant plusieurs composants ou des erreurs de logique métier. Il reste cependant soumis aux limites des analyses automatisées : faux positifs, vulnérabilités non détectées et résultats potentiellement différents entre deux scans, puisque l’analyse repose sur un agent non déterministe.
Les correctifs doivent également être vérifiés. Une modification qui supprime une vulnérabilité peut introduire une régression fonctionnelle ou modifier le comportement attendu de l’application. Elle doit donc suivre les mêmes étapes de revue et de validation qu’une pull request classique.
L’intérêt de Claude Security n’est finalement pas de remplacer les contrôles existants, mais d’enrichir l’analyse de sécurité avec une compréhension plus globale du code. Sa valeur dépendra aussi de la capacité des équipes à exploiter les résultats : vérifier les vulnérabilités signalées, prioriser celles qui sont réellement exploitables et suivre leur correction jusqu’à la mise en production.
Sécuriser Claude en entreprise : trouver le bon équilibre entre innovation et maîtrise des risques
La sécurité de Claude dépend autant des garanties d’Anthropic que de la manière dont l’entreprise l’utilise. Un modèle ne peut pas compenser des permissions excessives, des données mal protégées ou une architecture qui laisse un agent exécuter des actions sans restriction.
Dans nos projets IA, nous privilégions une approche progressive : commencer avec un périmètre limité, vérifier les comportements en conditions réelles et élargir les capacités lorsque les contrôles ont démontré leur efficacité. Cette démarche permet aussi d’anticiper les coûts souvent sous-estimés de la sécurisation : tests, audits, observabilité, maintenance des intégrations et formation des équipes. En tant que partenaire Anthropic, nos experts certifiés Claude vous accompagnent dans la conception, l’intégration et la sécurisation de vos projets IA.
L’objectif n’est pas d’empêcher Claude d’automatiser des tâches, mais de s’assurer que ses actions restent contrôlables, vérifiables et adaptées à l’architecture existante. C’est ce qui permet d’exploiter ses capacités sans compromettre la sécurité des données et des applications.
Vous souhaitez intégrer Claude à votre système d’information ou sécuriser son utilisation dans vos équipes ?
Nos experts certifiés Claude vous accompagnent dans la conception, l’intégration et la sécurisation de vos projets IA.